Güvenli Özel Bulut ve IaaS – egemen bulut altyapınız
Altyapı, veri ve işletim modeli üzerindeki kontrolden vazgeçmeden bulut işlevleri
sayFUSE Secure Private Cloud & IaaS, işlem gücünü (compute), yazılım tanımlı depolamayı, sanallaştırmayı ve sanal ağ hizmetlerini kontrol edilebilir ve egemen bir bulut altyapısında birleştirir. Bulut altyapısı kendi veri merkezinizde, müşteriye ait bir ortamda ya da sözleşme ve teknik açıdan kontrol altında tutulan bir veri merkezinde devreye alınabilir. Böylece kurumlar işletim yeri, altyapı, veriler ve erişim modelleri üzerindeki kontrolü ellerinde tutar.
Altyapının ve işletim süreçlerinin büyük ölçüde bulut sağlayıcısı tarafından belirlendiği klasik genel bulut modellerinin aksine sayFUSE Secure Private Cloud, bulut ortamını kendi kurallarınıza göre şekillendirmenizi sağlar. Yönetici rollerini, kiracı sınırlarını, kaynakları, güvenlik politikalarını ve uyumluluk gereksinimlerini kurumlar kendileri belirler.
Kontrol kaybı olmadan bulut işlevselliği: Altyapı ait olduğu yerde, sizin yetkinizde kalır.
Her katmanda egemenlik
İşletim yeri ve veri barındırma üzerinde kontrol
Bulut, size ayrılmış bir sayFUSE HCI altyapısında çalışır. Veriler, meta veriler ve iş yükleri tanımlı ve kontrol altındaki işletim ortamının içinde kalır. Erişim yolları, sorumluluklar ve dış bağlantılar bilinçli olarak belirlenir, denetlenir ve belgelenir. Böylece verilerin nerede işlendiği, bunlara kimin erişebildiği ve dışarıya hangi bağlantıların bulunduğu her zaman şeffaf kalır.
Yeni altyapı adaları oluşturmadan bulut kaynakları
Sanal makineler, depolama kapasiteleri ve ağ hizmetleri ortak bir platformdan merkezi olarak sunulur. Yüksek erişilebilirlik, canlı geçiş, yedekleme, canlı senkronizasyon ve Post-Zero-Trust erişimi gibi işlevler modüler olarak entegre edilebilir.
Böylece her işlev için ayrı bir altyapı adası kurup işletmeden yeni gereksinimler ve hizmetler hayata geçirilebilir. Bu yaklaşım karmaşıklığı, işletme yükünü ve bağımlılıkları azaltırken yüksek esneklik ve ölçeklenebilirlik sağlar.
Kiracı ayrımı ve self servis ile IaaS
Departmanlar, kamu kurumlarının birimleri, projeler veya müşteriler birbirinden ayrı ve izole kiracılar olarak yönetilebilir. Her kiracıya tanımlı roller, kaynak kotaları, sanal ağlar ve onaylı hizmetler atanır. Yetkili kullanıcılar standart altyapı hizmetlerini kendileri talep edebilir; merkezi politikalar ve kapasite sınırları ise korunur.
- Sanal işlem kaynaklarının ve iş yüklerinin proje bazında devreye alınması
- Yazılım tanımlı depolamanın kapasite ve performans ihtiyacına göre atanması
- Kiracı ağlarının, güvenlik bölgelerinin ve kontrollü geçişlerin entegrasyonu
- Rollerin, projelerin, kotaların ve yönetim sınırlarının merkezi olarak yönetilmesi
- Mevcut sistemlerin canlı geçişle devralınması ve kesintisiz işletilmeye devam etmesi
Secure Cloud
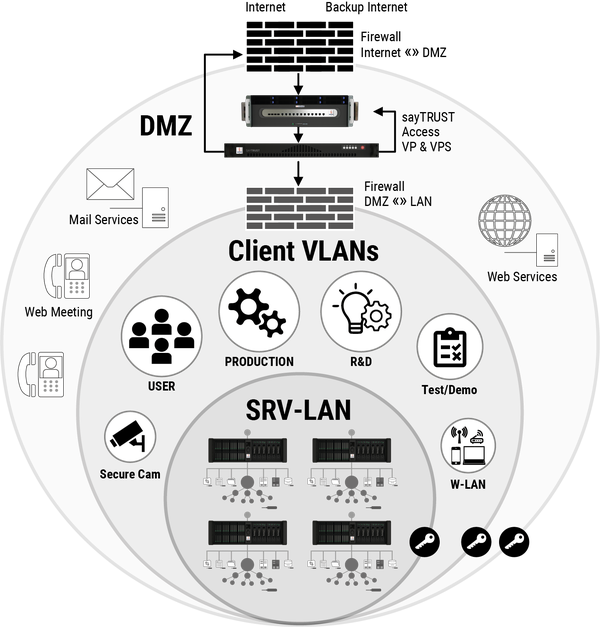
SAYTEC mimari konsepti üç kasa (vault) bölgesine ayrılır. En içteki kasa bölgesinde fiziksel altyapı yer alır. Secure Cloud dış kasa bölgesinde konumlanır. Bunun içinde Network as a Service (NaaS), kiracı ve güvenlik ağlarını orta kasa olarak kapsüller. Uygulamalar, veriler ve kimliğe bağlı erişimler ise güvenli çekirdeği oluşturur.
Hibrit bağlantı: kontrol kaybı olmadan bağlanabilirlik
Genel bulut hizmetleri ve harici lokasyonlar, tanımlı ağ geçitleri ve bilinçli olarak onaylanmış iletişim ilişkileri üzerinden güvenle bağlanabilir.
Secure Private Cloud bu süreçte tüm dış bağlantıların kontrollü çıkış noktası olarak kalır. Geniş kapsamlı ve denetlenmesi zor ağ bağlantıları yerine iletişim yolları bilinçli olarak tanımlanır, bölümlere ayrılır ve izlenebilir biçimde yönetilir.
Böylece ağ, veri ve erişim üzerindeki kontrolü elden bırakmadan bağlanabilirlik sağlayan hibrit bir altyapı ortaya çıkar.
Tipik kullanım alanları
- Egemenlik gereksinimleri yüksek kamu kurumları ve kuruluşları
- Korunması gereken üretim ve geliştirme verilerine sahip sanayi şirketleri
- Kritik altyapıya (KRITIS) yakın ortamlar ve düzenlemeye tabi kurumlar
- Kontrollü müşteri ortamları sunan veri merkezleri ve hizmet sağlayıcılar
- Bulut işlevselliğini adım adım genişletmek isteyen şirketler
Ekonomik fayda
Bulut altyapısı güncel ihtiyaca göre boyutlandırılır; ek düğümler, kapasiteler ve hizmetlerle genişletilir. Yatırımlar gerçek kullanımla birlikte büyür. Ortak bir işletim temeli, arayüz sayısını ve paralel yönetim sistemlerini azaltır; birbirinden ayrı altyapı adalarını kalıcı olarak işletme ve yönetme yükünü de ortadan kaldırır.