Verilere, uygulamalara ve ağlara yüksek güvenlikli erişim
Universal ZeroTrust Exchange (UZE): SAYTEC’in Post ZeroTrust güvenli erişim çözümü
sayTRUST UZE Post Zero Trust Secure Access, kurumsal ağlara şifreli iç ve dış erişim için geliştirilmiş, çığır açan yeni bir Zero Trust teknolojisidir. Arka kapısı olmayan ve hiçbir manipülasyona olanak tanımayan, yüksek güvenlikli iletişim ve veri alışverişi sağlar.
sayTRUST, ev ofisinde ya da hareket hâlindeyken yüksek güvenlikli bir çalışma ortamı sağlar. Kullanıcı ile korunan ağ arasındaki güvenlik açıklarını tespit edip ortadan kaldırarak en üst düzeyde iletişim güvenliği sunar. 9 aşamalı “Defence in Depth” (derinlemesine savunma) teknolojisi sayesinde kullanıcılar hem kendi ağlarında hem de dış lokasyonlardan, ev ofisinden veya mobil erişim noktalarından güvenle çalışabilir.
Neden sayTRUST Post ZeroTrust?
Bizde güvenlik, kullanıcının kimliği ve yetkilendirilmesiyle başlar: tünelden önce, iletişim başlamadan önce, bir uygulamaya ya da güvenlik ortamına onay verilmeden önce.
sayTRUST, merkezi UZE sunucusunu donanım ya da yazılım tabanlı UZE istemcilerine bağlar. Yalnızca bir uygulamaya, hizmete, makineye veya tanımlı bir lokasyona yönelik yetkilendirilmiş iletişim ilişkisine izin verilir. Kullanıcı, şirket ağına genel erişim elde etmez.
Güvenlik zinciri, bilgisayarın başındaki kullanıcının kesin olarak tanımlanmasıyla başlar. Ancak bundan sonra korumalı istemci ortamı etkinleştirilir, politikalar ve güvenlik durumu kontrol edilir ve yalnızca izin verilen iletişim kurulur.
Post Zero Trust, SAYTEC mimarisinin tamamının temelidir; sayTRUST UZE ise bu ilkeyi hayata geçiren teknik platformdur.
- Whitepaper – sayTRUST UZE Whitepaper 1/3: Post-Zero-Trust Temelleri, Almanca PDF (yeni sekmede açılır)
- Mimari – sayTRUST UZE Whitepaper 2/3: Teknik ve Mimari, Almanca PDF (yeni sekmede açılır)
- Şifreleme – sayTRUST UZE Whitepaper 3/3: İletişim ve Şifreleme Yöntemleri, Almanca PDF (yeni sekmede açılır)
VPN yerine Post ZeroTrust –
Zero Trust’ı bir adım öteye taşıdık:
- Daha düşük maliyet
- Kolay kullanım
- Ağdan ağa bağlantı yerine uygulama katmanında iletişim
- Dokuz aşamalı erişim güvenliği
- Güvenlik daha tünelden önce başlar
- İstemci bilgisayarda yazılım ve erişim bilgisi bulunmaz
- Kullanıcının kişisel olarak tanımlanması (PKI)
- Kendine ait, sahteciliğe karşı dayanıklı ve korumalı sertifikalar
- Yönetim yükünde %80’e varan azalma
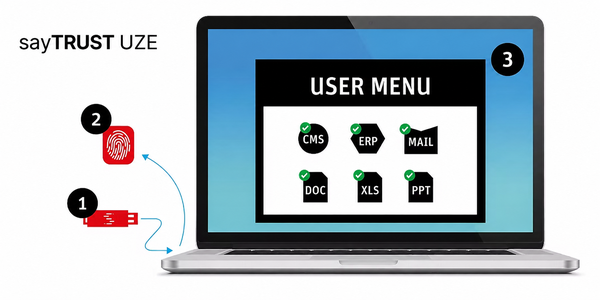
sayTRUST Access USB istemcisi (1) yüksek güvenlikli ve esnektir:
- Herhangi bir bilgisayara takıldığında kullanıcıdan kimlik doğrulaması istenir (2).
- Kimlik doğrulaması tamamlandıktan sonra sayTRUST menüsü (3) başlatılır.
- sayTRUST menüsünden her uygulama için bağlantı doğrudan şifreli RAM üzerinden kurulur; böylece bilgisayarda hiçbir iz kalmaz.
Çözüm temel olarak bir sunucu ve örneğin USB erişim belleği biçiminde bir istemci bileşeninden oluşur. Sunucu, cihaz (appliance) ya da yazılım olarak çalışabilir. İki faktörlü (2FA) veya üç faktörlü (3FA) kimlik doğrulamalı USB bellekler arasından seçim yapabilirsiniz.
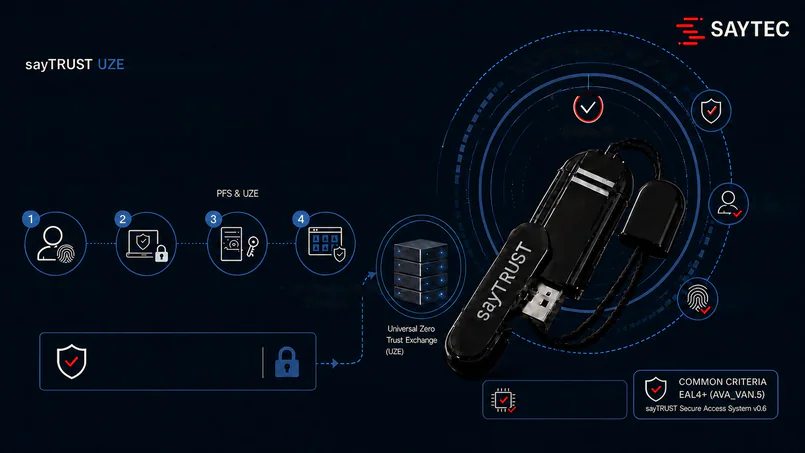
İç ve dış çalışma alanları aynı ilkeyle korunur
sayTRUST UZE yalnızca ev ofisi ve mobil kullanıcılar için tasarlanmamıştır. İç çalışma alanları, kişisel cihazlar, hizmet sağlayıcı erişimleri ve ayrılmış ağ bölümleri de aynı güvenlik mantığıyla ele alınabilir. Belirleyici olan, birden fazla güvenlik katmanının birbirini tamamlamasıdır. Böylece sunucular ve kritik kaynaklar uç cihazlara karşı en üst düzeyde yalıtılmış kalır. Yetkisiz sistemler görünmez, serbestçe adreslenemez ve doğrudan erişilemez.
Neden tek başına tünel yeterli değil?
Klasik VPN çözümleri, şifrelemeye rağmen uzaktaki bir bilgisayarı teknik olarak bir ağa veya ağ bölümüne bağlar. İstemci ele geçirilirse bu bağlantının kendisi bir saldırı yoluna dönüşebilir. Zero Trust ve ZTNA denetimi iyileştirir; sayTRUST UZE ise bu düşünceyi bir adım öteye taşır: Artık ağın kendisi açılmaz; yalnızca açıkça onaylanmış bir kaynağa – örneğin bir uygulamaya, bir hizmete, bir makine erişimine ya da sesli ve görüntülü iletişime – yönelik yetkilendirilmiş iletişim ilişkisine izin verilir.
Tek oturum açma (SSO) için geliştirilen parola yöneticisi en üst düzeyde güvenlik sağlar. Farklı uygulama ve/veya platformlarda oturum açma işlemleri, kullanıcının şifreli veritabanı üzerinden ilgili parolalarla yapılır. Herhangi bir uygulama açıldığında, SSO modülü güvenli kimlik doğrulamayı arka planda üstlenir. Uygulamaların her biri elbette farklı parolalarla korunmaya devam eder.
Şirketlerde satış, üretim ve yönetim ağlarının ayrımı bu şekilde hayata geçirilir. Hastanelerde ise örneğin hasta dosyaları yalnızca tıbbi birimlerden ve idari kadrodan yetkili kişilerin erişimine açılır.
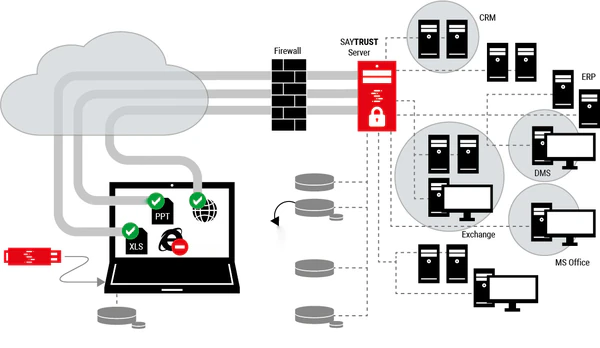
Güvenlik özelliklerinde, genel kabul görmüş standartların (SSL, TLS, 2048 bit X.509 sertifikası, kişisel kullanıcı sertifikasına bağlı Diffie-Hellman Perfect Forward Secrecy) yanı sıra başka benzersiz özellikler de uygulanmıştır. Bunlardan biri, bağlantının tünelde (alışılmış Katman 2 veya Katman 3 VPN yerine) değil, uygulama katmanında kurulmasıdır. Böylece zararlı yazılımlar daha tünelin girişinde tespit edilip engellenir. Kendi sertifika otoritesi (CA) sayesinde sertifikalar dış bir kuruluştan alınmaz, “talep üzerine” (on demand) oluşturulur.
İletişimin tamamı istemci bilgisayarın şifreli belleğinden (RAM) kurulur. Böylece ne bilgisayarda ne de bağlantı hattında, sonradan analiz edilebilecek veri kalıntısı kalır. Bu koruma sayesinde bilgisayar korsanlarının sık başvurduğu “ortadaki adam” (MitM) saldırısı da imkânsız hâle gelir.
Şifreli iletişim için ayrı bir sanal ağ kartına ya da korunan ağdan ayrı bir IP adresine gerek yoktur. Ağ ve ağa ait bilgiler dışarıdan görünmez. Bağlantı istemci bilgisayarda da görünmez; cihaz, korunan uzak ağa ait hiçbir ağ bilgisine sahip değildir ve bu bilgileri bilmez.
Kullanıcılar için en büyük kolaylıklardan biri, kişisel çalışma ortamlarını her zaman yanlarında taşımalarıdır. Herhangi bir bilgisayardan yüksek güvenlikle çalışabilirler.
Yönetici, yetkileri ve dolayısıyla kullanıcının çalışma ortamını, uygulamalara ve dizinlere erişimini merkezi olarak yapılandırır. Tek bir oturum açma işlemiyle tüm yetkili uygulamalara otomatik erişim sağlanır; parolaları tekrar tekrar girme zahmeti ortadan kalkar.